
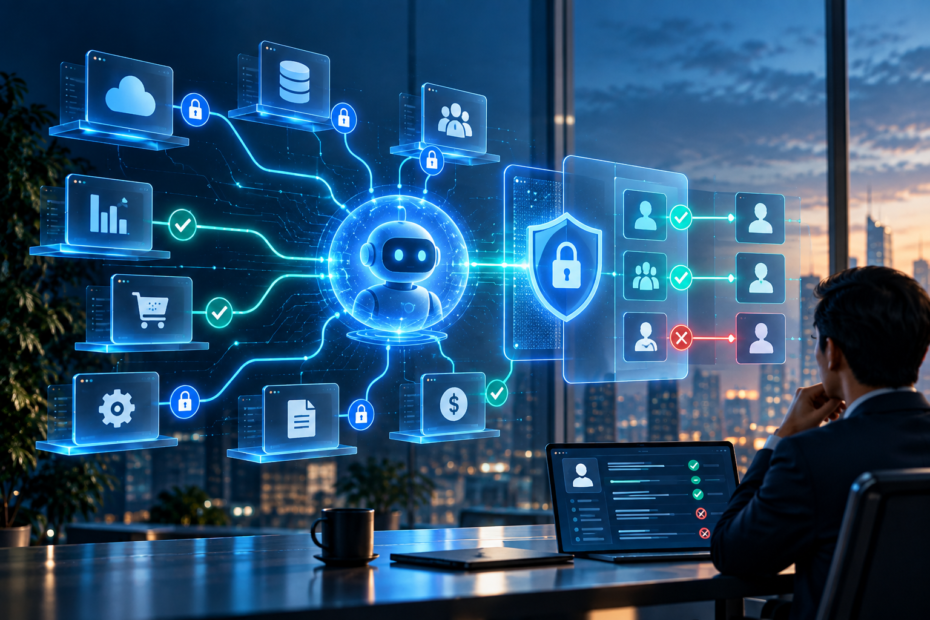
AI agent berbeda dari chatbot biasa. Chatbot umumnya menunggu pertanyaan lalu memberikan jawaban. AI agent dapat menerima tujuan, mengakses data, menggunakan tools, memanggil API, dan menjalankan tindakan pada sistem bisnis dengan tingkat otonomi tertentu.
Perubahan ini membuat pertanyaan keamanan menjadi jauh lebih penting. Jika sebuah agent dapat membaca email, mengakses database, membuat ticket, mengubah record CRM, atau memicu workflow, maka perusahaan tidak hanya perlu menilai kualitas jawabannya. Perusahaan juga harus mengelola identity, access, ownership, logging, lifecycle, dan human oversight.
Dengan kata lain, semakin “berguna” AI agent, semakin mirip ia dengan identitas digital yang harus di-govern.
Mengapa AI Agent Mengubah Model Risiko?
Aplikasi tradisional biasanya memiliki fungsi dan permission yang relatif tetap. AI agent lebih dinamis. Agent dapat menerima konteks, memilih langkah berikutnya, dan berinteraksi dengan beberapa sistem sekaligus.
Microsoft dalam panduan governance dan security untuk AI agents menjelaskan bahwa agent dapat mengakses data, membuat keputusan, dan melakukan tindakan pada sistem bisnis dengan delegated authority. Karena itu, organisasi membutuhkan baseline governance yang berlaku sebelum agent boleh beroperasi.
Risikonya bukan hanya “AI memberikan jawaban salah”. Risiko juga dapat muncul ketika agent:
- memiliki permission lebih besar dari kebutuhan;
- mengakses data yang seharusnya dibatasi;
- menjalankan tindakan tanpa approval yang tepat;
- tidak memiliki owner yang jelas;
- tidak tercatat dalam inventory organisasi;
- tetap aktif setelah kebutuhan bisnisnya berakhir;
- menghubungkan beberapa sistem sehingga blast radius menjadi lebih besar.
AI Agent Perlu Identity, Bukan Sekadar API Key
Salah satu perkembangan penting dalam enterprise AI adalah munculnya konsep agent identity. Prinsipnya sederhana: jika manusia, aplikasi, dan workload memiliki identity serta access policy, agent juga perlu diperlakukan dengan disiplin serupa.
Microsoft Entra ID Governance saat ini bahkan memasukkan governance untuk agent identities. Dalam dokumentasinya, setiap agent identity memerlukan human sponsor yang bertanggung jawab terhadap tujuan agent, lifecycle decision, dan access review.
Ini adalah pola yang sangat relevan bagi perusahaan: setiap agent harus memiliki manusia atau fungsi bisnis yang dapat menjawab pertanyaan, “siapa yang bertanggung jawab jika agent ini melakukan sesuatu yang tidak semestinya?”
Lima Kontrol Minimum Sebelum Agent Diberi Akses
1. Owner dan Human Sponsor
Setiap agent harus memiliki owner yang jelas. Bukan hanya nama tim IT, tetapi pihak yang bertanggung jawab terhadap tujuan bisnis, akses, dan keputusan lifecycle.
Owner perlu memiliki authority untuk menyetujui perubahan permission, meninjau penggunaan, dan menonaktifkan agent ketika tidak lagi dibutuhkan.
2. Least Privilege
Agent sebaiknya hanya mendapatkan permission minimum yang dibutuhkan.
Jika tugas agent hanya membaca status order, ia tidak perlu memiliki akses untuk mengubah data pelanggan. Jika agent membantu menyiapkan draft invoice, tindakan final mengirim atau mengubah transaksi finansial dapat ditempatkan di belakang human approval.
Prinsip least privilege menjadi lebih penting karena agent dapat bekerja dalam kecepatan mesin. Kesalahan permission yang kecil dapat menghasilkan dampak yang jauh lebih besar ketika dieksekusi secara otomatis.
3. Action Boundary
Perusahaan perlu membedakan:
- apa yang boleh agent baca;
- apa yang boleh agent rekomendasikan;
- apa yang boleh agent lakukan otomatis;
- apa yang selalu membutuhkan approval manusia.
Boundary ini harus ditentukan berdasarkan dampak bisnis, bukan hanya berdasarkan kemampuan teknis.
4. Logging dan Observability
Perusahaan harus dapat menjawab: agent menerima instruksi apa, data apa yang digunakan, tool apa yang dipanggil, tindakan apa yang dilakukan, dan siapa yang menyetujui tindakan berisiko tinggi.
Tanpa observability, investigasi incident akan menjadi jauh lebih sulit.
5. Lifecycle Management
Agent tidak boleh menjadi “shadow automation” yang hidup selamanya. Agent perlu memiliki lifecycle: dibuat, diuji, disetujui, digunakan, direview, diubah, dan akhirnya dihentikan.
Agent yang tidak lagi memiliki owner atau business purpose harus dapat dinonaktifkan seperti account atau application identity lain.
Security Tidak Boleh Menghambat Adoption—Tetapi Harus Menjadi Default
Google Cloud dalam State of AI Infrastructure report pada Agustus 2026 menyebut 79% technology leaders dalam risetnya menempatkan security, governance, atau operations sebagai tantangan terbesar dalam scaling inference.
Pesannya bukan bahwa AI agent sebaiknya dihindari. Justru sebaliknya: governance yang baik membuat adoption dapat berkembang tanpa setiap use case memulai kontrol dari nol.
Perusahaan dapat membuat baseline seperti:
- semua agent wajib terdaftar;
- semua agent memiliki owner;
- permission menggunakan least privilege;
- akses ke data sensitif membutuhkan policy tertentu;
- action berisiko tinggi membutuhkan approval;
- semua penggunaan tool penting dicatat;
- agent direview secara berkala;
- agent dapat dihentikan secara terpusat.
Mulai dari Classification, Bukan dari Tool
Kesalahan umum adalah langsung membahas platform agent atau model AI. Untuk management, langkah pertama yang lebih berguna adalah mengklasifikasikan use case berdasarkan tingkat risiko.
Low risk: agent merangkum informasi internal yang tidak sensitif.
Medium risk: agent membaca data operasional dan membuat rekomendasi.
High risk: agent dapat mengubah data, mengirim komunikasi eksternal, menjalankan transaksi, mengubah konfigurasi, atau mengakses sistem kritis.
Semakin tinggi risikonya, semakin ketat requirement untuk approval, segregation of duties, monitoring, dan recovery.
Governance Harus Mengikuti Tingkat Kemampuan Agent
Tidak semua AI agent membawa tingkat risiko yang sama. Agent yang hanya merangkum dokumen publik berbeda secara fundamental dengan agent yang dapat membaca data customer, membuat perubahan di CRM, mengirim email eksternal, mengubah konfigurasi cloud, atau menjalankan transaksi.
Karena itu, perusahaan sebaiknya tidak menggunakan satu policy untuk semua agent. Governance perlu mengikuti capability dan potential impact.
Salah satu pendekatan praktis adalah membuat matriks berdasarkan empat dimensi: data sensitivity, action authority, system criticality, dan external impact. Agent yang hanya membaca data non-sensitif dapat ditempatkan pada tier rendah. Agent yang menulis data finansial atau berinteraksi dengan sistem kritis harus berada pada tier yang lebih tinggi dengan approval, logging, review, dan restriction yang lebih ketat.
Model ini membuat governance lebih proporsional. Tim tidak harus memperlakukan setiap eksperimen AI seperti sistem kritis, tetapi juga tidak membiarkan agent berisiko tinggi menggunakan kontrol yang sama seperti chatbot internal.
Segregation of Duties Tetap Relevan di Era Agentic
Dalam proses bisnis tradisional, perusahaan memisahkan pihak yang membuat, menyetujui, dan mengeksekusi transaksi tertentu. Prinsip ini tidak hilang ketika pekerjaan dilakukan oleh agent.
Contohnya, agent dapat menyiapkan perubahan konfigurasi, tetapi approval final dilakukan manusia atau agent lain dengan authority berbeda. Agent dapat membuat draft pembayaran, tetapi tidak sekaligus mengubah master vendor dan menyetujui transaksi. Agent dapat merekomendasikan perubahan access, tetapi provisioning privileged access tetap menggunakan approval terpisah.
Tujuannya bukan memperbanyak birokrasi. Tujuannya adalah mencegah satu identity—manusia maupun agent—memiliki jalur penuh untuk membuat kesalahan besar tanpa checkpoint.
Perusahaan Membutuhkan Kill Switch dan Failure Boundary
Agent yang dapat bertindak harus dapat dihentikan dengan cepat. Ini berarti organisasi perlu memiliki cara untuk men-disable identity, revoke token atau permission, memutus tool access, dan menghentikan workflow tanpa harus menunggu developer mengubah source code.
Selain kill switch, perusahaan juga perlu menentukan failure boundary. Jika sebuah agent salah mengambil keputusan, seberapa luas dampaknya? Apakah agent dapat mengubah satu record, satu tenant, atau seluruh environment? Apakah ia memiliki rate limit? Apakah transaksi bernilai besar memiliki threshold? Apakah ada rollback?
Desain yang baik membuat kesalahan tetap lokal. Ini merupakan prinsip yang sudah lama digunakan pada security dan distributed systems, tetapi menjadi semakin penting ketika software memiliki autonomy lebih besar.
Monitoring Agent Tidak Sama dengan Monitoring Aplikasi
Monitoring aplikasi biasanya berfokus pada uptime, latency, error, resource usage, atau transaction failure. Monitoring agent perlu menambah lapisan baru: goal yang diterima, tool yang dipanggil, data yang diakses, action yang dilakukan, approval yang terjadi, dan exception dari policy.
Management tidak harus membaca log teknis tersebut setiap hari. Tetapi organisasi perlu mampu membangun evidence chain ketika terjadi incident atau dispute. Pertanyaan seperti “mengapa record ini berubah?” atau “siapa yang mengizinkan agent melakukan action tersebut?” harus dapat dijawab tanpa menebak.
Buat Agent Register sebelum Agent Sprawl Terjadi
Ketika penggunaan AI berkembang, risiko berikutnya adalah agent sprawl: banyak agent dibuat oleh berbagai tim tanpa inventory terpusat.
Agent register sederhana dapat memuat nama agent, business purpose, owner, sponsor, environment, data classification, system access, model/provider, tools, approval level, last review date, dan status lifecycle.
Dengan register tersebut, perusahaan memiliki titik awal untuk access review, incident response, compliance, dan decommissioning. Ini juga mengurangi kemungkinan agent tetap memiliki access setelah project selesai atau owner berpindah peran.
Governance yang Baik Justru Mempercepat Scaling
Jika setiap use case AI membutuhkan perdebatan governance dari nol, adoption akan lambat. Sebaliknya, jika perusahaan memiliki tier risiko, template permission, approval pattern, logging standard, dan lifecycle rule yang sudah ditetapkan, tim dapat bergerak lebih cepat karena guardrail-nya jelas.
Tujuan akhir governance bukan mengendalikan setiap prompt. Tujuannya adalah menciptakan sistem di mana agent dapat digunakan secara produktif tanpa menghilangkan accountability.
Bagaimana SIDIK CYBER Dapat Membantu?
Penerapan AI agent tidak berdiri sendiri. Ia bersinggungan dengan identity and access management, API integration, data governance, cloud security, application security, workflow automation, monitoring, dan incident response.
SIDIK CYBER dapat membantu perusahaan merancang architecture dan governance layer tersebut sebagai satu kesatuan—mulai dari pemetaan use case dan integration hingga privileged access management, logging, security testing, dan human approval workflow.
Tujuannya bukan memperlambat AI adoption, tetapi memastikan setiap agent memiliki konteks, akses, dan authority yang proporsional terhadap tugasnya.
AI Agent yang Produktif Harus Tetap Memiliki Owner, Identity, dan Batas Tindakan
AI agent akan semakin mampu bekerja di dalam sistem perusahaan. Nilainya besar karena agent dapat menghubungkan data, aplikasi, dan workflow secara langsung.
Namun otonomi tanpa governance akan memperbesar risiko. Sebelum agent diberi akses, perusahaan perlu memastikan satu hal mendasar: siapa pemiliknya, apa yang boleh diakses, tindakan apa yang boleh dilakukan, dan bagaimana organisasi dapat menghentikannya.
Sumber:
Microsoft — Govern and Secure AI Agents.
Microsoft Entra ID Governance — Identity Governance for Agents.
Google Cloud — Empowering Autonomous Agents with Advanced Security Governance, 24 Agustus 2026.